사람이 복사기 노릇을 하고 있었다
시리즈 Claude Code 워크플로 현재 위치 33 / 33
- git worktree로 AI 세션 여러 개를 동시에 돌리기: 브랜치 충돌과 stash 공유 사고를 피하는 운영 규칙
- AI에게 기억을 심는 법: 메모리 파일로 삽질 교훈을 세션 간에 유지하기
- 스킬로 반복 작업 자동화: 이슈 착수부터 종료까지 한 명령으로 묶은 dev-issue 사례
- 코드 그래프(graft)로 AI의 탐색 비용 줄이기: grep/read 대비 토큰 절감 체감
- AI 코드 리뷰를 규칙으로 고정하기
- 반복되는 Git 워크플로우와 브랜치 정리 자동화
- 같은 요청을 여러 저장소에 반복하는 법: 한 줄 프롬프트 + 기준 문서 하나
- 이슈 하나를 한 줄로 개발 끝내는 법 — 내가 가장 많이 쓰는 Claude Code 스킬들
- 블로그 글을 스무 번 부탁하고 나서, 스킬로 만들었다
- 마라톤 세션이 토큰을 먹는 구조: 로그로 찾고, /compact와 서브에이전트로 줄이기
- 1인 개발자가 클로드코드로 SaaS 11개 만든 기록
- 이슈 하나에 30~60분, 어디서 새고 있었나: skill-creator로 dev-issue 스킬을 만든 과정
- 도면을 AI에게 읽히려다 AI를 뺀 이야기
- 스쿼시 머지 vs 머지 커밋: 1인 개발자의 PR 전략
- "난이도가 높아서 오래 걸리는 거야?" — AIFid 개발 기록으로 따져 본 소요 시간
- 엑셀 간편장부를 웹 ERP로 옮기기 (AICassa)
- Impeccable 스킬 적용한 게시글 상세 화면 구조 개선
- CLAUDE.md로 팀 규칙을 AI에게 가르치는 법
- AI티 나는 디자인 패턴 걷어내기: overused-font 훅 오탐 처리와 접근성 대비 수정
- CI4 브랜드 에러 페이지: 설계서 한 장에서 구현까지
- Claude에 MCP로 디자인 툴 붙이기 — DesignCraft·PhotoCraft 설치부터 명함, 카툰 효과까지
- AI 실수 복구: 메인 체크아웃을 dev 상태로 되돌린 기록
- 870줄 CLAUDE.md를 116줄로 줄인 실전 리팩터링
- AI로 AI 강의안을 만들다 — 실용인문학 5·6강 준비기
- Claude Code 토큰 절감 실전: 3개월 로그 분석과 5단계 전략
- 개발 기록을 재료로 AI가 쓰는 블로그 글 만들기
- Claude Vision으로 영수증·세금계산서 자동 장부 입력 구현
- AI가 만든 실제 실수 4가지 패턴과 교훈
- GitHub 이슈·PR 기반의 월간 작업일지 자동 생성 Claude 스킬 만들기
- Fable 5.2로 스킬 5개 토큰 45% 절감하기
- 12개 SaaS가 함께 쓰는 LangGraph 서버를 설계하며 생긴 일들
- LangGraph 서버 배포 런북, Claude Code가 헛짚은 여섯 가지
- 사람이 복사기 노릇을 하고 있었다
시리즈 AI 시대 보안 점검 현재 위치 14 / 14
- "깃헙에 시크릿이 노출됐습니다" 메일을 받았다 — 진짜 위험은 따로 있었다
- 사진 동선 앱에서 남의 사진이 보였다 — 위치 데이터를 다룰 때 놓치기 쉬운 것
- 멀티테넌트 API에서 company_id를 요청이 아니라 JWT에서 뽑는 이유 — AI 보안 리뷰로 재처리 API 뜯어보기
- iframe 하나로 격리하는 웹 채팅 위젯 설계
- AI가 만든 실제 실수 4가지 패턴과 교훈
- 스캐너 IP 자동 차단: 404 3회 일배치와 즉시 차단, 오차단 방어까지
- 리뷰 스팸을 AI로 감시할 때의 운영 규칙: 자동 삭제보다 검토 큐가 먼저인 이유
- 문의 폼 봇 방어 5겹 스택, 실제로 뚫린 순서대로
- Claude Vision으로 영수증·세금계산서 자동 장부 입력 구현
- 어르신들께 AI 목소리 사기를 어떻게 설명할까
- 구글봇 화이트리스트에 GCP 대역을 넣었다가 발생한 보안 이슈와 교훈
- 3일간 75커밋으로 완성한 AI 면접 플랫폼 AISensus 개발기
- Puppet Server 치명적 RCE(CVE-2026-115731), 지금 당장 해야 할 임시조치
- 사람이 복사기 노릇을 하고 있었다
2026년 11월 21일 · @martin
사람이 복사기 노릇을 하고 있었다
운영 서버 에러 하나를 잡는 데 걸리는 시간 대부분은 분석이 아니라 복사·붙여넣기였다. 개발은 맥북에서 Claude Code로 하고, 서비스는 우분투 운영 서버에서 돌린다. 운영에서 에러가 나면 늘 이런 순서였다.
- 운영 서버에서 에러 로그를 복사한다
- 로컬 Claude Code에 붙여넣는다
- Claude Code가 "이 명령어로 확인해 보세요"라며 명령어를 준다
- 그 명령어를 복사해서 운영 서버에서 실행한다
- 결과를 다시 복사해서 Claude Code에 붙여넣는다
- 원인이 나올 때까지 3~5를 반복한다
한 번에 끝나는 경우는 드물다. 로그를 보고, 권한을 보고, 디스크를 보고, 아파치 상태를 보다 보면 왕복이 대여섯 번은 기본이다. 이 과정에서 실제로 생각하는 쪽은 Claude Code이고, 나는 두 창 사이에서 텍스트를 나르고 있었다.
다리를 Claude Code가 직접 건너게 했다
해법은 단순하다. 로컬 Claude Code에 운영 서버로 붙는 읽기 전용 SSH 접근을 주는 것이다. 이제 Claude Code가 ssh prod "tail -n 200 ..."를 직접 실행하고, 결과를 직접 읽고, 다음 진단 명령을 스스로 고른다.
나는 /prod-error 한 줄만 입력한다. 그 뒤로 로그 확인, 로컬 코드 대조, 추가 진단, 원인 분석까지 Claude Code가 혼자 이어간다. 사람은 마지막에 "이렇게 고칠게요"라는 수정안을 보고 결정만 하면 된다.
중요한 원칙이 하나 있다. 진단은 원격에서, 수정은 로컬 → git → 배포로만 한다. 운영 서버에 Claude Code를 설치해서 거기서 바로 고치는 방식도 있지만, 운영 코드가 git과 어긋나고 사고가 나면 되돌리기 어렵다. 기존 배포 구조는 그대로 두고, 사람이 손으로 옮기던 구간만 없앤 것이다.
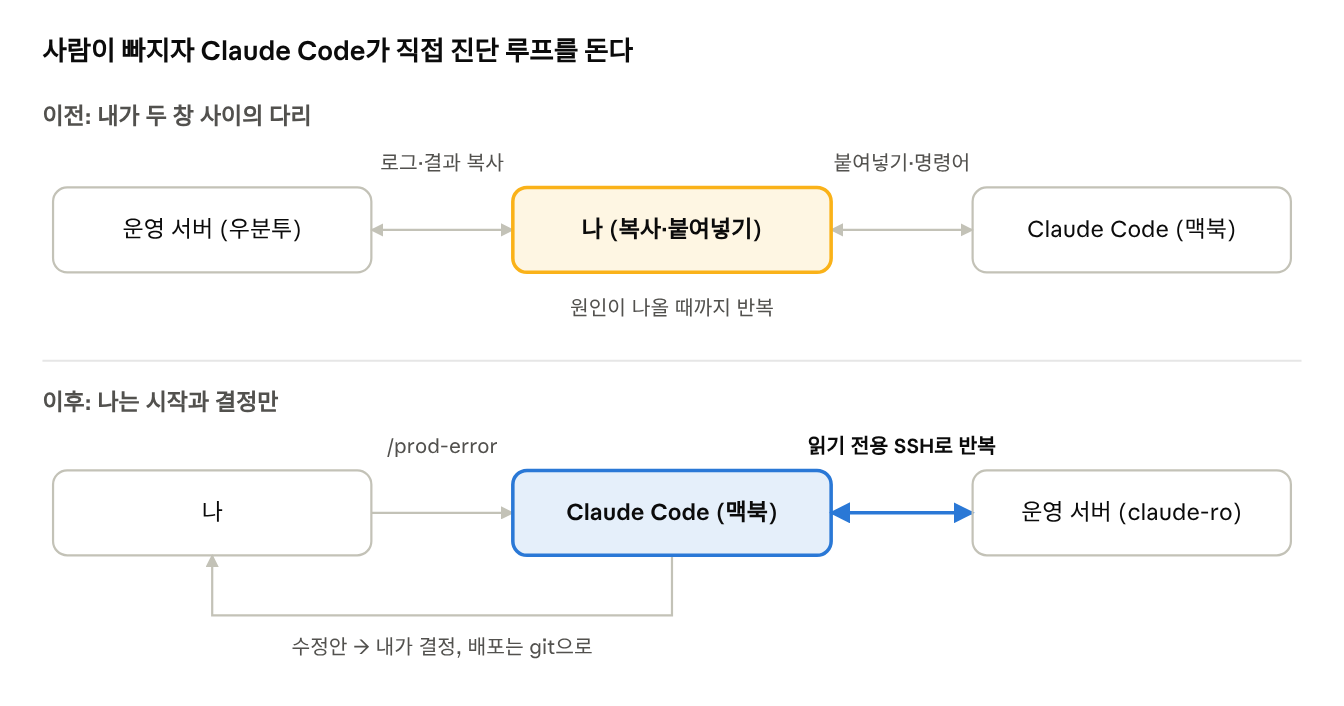
이전에는 모든 왕복이 나를 거쳤고, 이제는 Claude Code와 운영 서버 사이에서만 돈다.
무엇이 달라졌나
가장 큰 변화는 내가 디버깅 루프에서 빠졌다는 것이다. 왕복 횟수는 그대로지만, 그 왕복을 이제 Claude Code가 혼자 돈다.
|
항목 |
이전 (복사·붙여넣기) |
이후 (직접 진단) |
|---|---|---|
|
내가 하는 일 |
매 왕복마다 복사 · 붙여넣기 · 실행 |
|
|
자리를 비울 수 있나 |
불가 (내가 다리 역할) |
가능 (끝나면 결과만 확인) |
|
로그 전달 |
내가 고른 일부만 |
필요한 만큼 전체를 직접 조회 |
|
오타·누락 |
긴 명령어 복사 실수, 결과 일부만 붙여넣기 |
없음 |
|
운영 서버 안전 |
내가 무심코 실행한 명령어가 위험할 수 있음 |
읽기 전용 계정 + rm·sudo 차단 |
1. 맥락이 끊기지 않는다. 복사할 때는 "중요해 보이는 줄"만 골라 붙였다. 정작 원인은 그 위 줄에 있는 경우가 많다. 지금은 Claude Code가 로그 앞뒤를 직접 보고, 아파치 error.log와 CI4 로그를 교차해서 보고, 그 자리에서 로컬 코드와 대조한다.
2. 사람의 실수가 사라진다. 긴 grep 명령을 복사하다 따옴표가 빠지거나, 결과를 반만 붙여넣는 일이 없다. 잘못된 입력 때문에 엉뚱한 방향으로 분석이 흘러가는 일도 줄었다.
3. 오히려 더 안전해졌다. 예전에는 Claude Code가 준 명령어를 내가 루트나 배포 계정으로 실행했다. 지금은 읽기 전용 계정 claude-ro로만 접속하고, 삭제나 sudo는 설정에서 아예 막혔다. AI에게 접근을 주면서 사고 가능성은 더 줄어든 셈이다.
4. 한 번 설정하면 모든 프로젝트에서 쓴다. 권한과 슬래시 커맨드를 사용자 단(~/.claude/)에 두었기 때문에, 솔루션이 여러 개여도 같은 방식으로 에러를 잡는다. 새 프로젝트에는 CLAUDE.md에 로그 경로만 적으면 끝이다.
5. 에러 대응이 집중력을 덜 잡아먹는다. 1인 개발자에게 운영 에러는 하던 일을 끊는 인터럽트다. 이제는 명령 한 줄을 던져 두고 하던 일로 돌아갔다가, 분석이 끝나면 결과만 보면 된다.
설정은 한 번이면 끝난다
설정은 다섯 단계다. 자세한 명령어보다 구조만 정리해 둔다.
- 운영 서버에 읽기 전용 계정 만들기:
claude-ro계정을 만들고www-data,adm,systemd-journal그룹에 넣는다. CI4의writable/logs, 아파치 로그,journalctl을 읽을 수 있게 된다. - 맥북 SSH 키 등록:
ssh-keygen -t ed25519로 키를 만들고,pbcopy < ~/.ssh/id_ed25519.pub로 복사해 서버의authorized_keys에 넣는다.~/.ssh/config에Host prod별칭을 만들고, 키체인 설정까지 해두면 패스프레이즈를 묻지 않는다. - 사용자 단 권한 설정:
~/.claude/settings.json에ssh prod tail,grep,journalctl같은 읽기 명령은 allow로,ssh prod rm,ssh prod sudo는 deny로 넣는다. deny는 프로젝트 설정보다 우선하므로 사용자 단에 두는 게 안전하다. - CLAUDE.md 나눠 쓰기: "운영에서는 진단만, 수정은 git으로" 같은 공통 규칙은
~/.claude/CLAUDE.md에, 앱 경로와 로그 경로는 프로젝트CLAUDE.md에 둔다. - 슬래시 커맨드 만들기:
~/.claude/commands/prod-error.md에 "운영 로그를 확인하고 로컬 코드와 대조해 원인을 찾아라, 운영은 절대 바꾸지 마라"는 지시를 적는다.$ARGUMENTS를 넣으면/prod-error PaymentController처럼 키워드로 좁힐 수 있다.
권한 설정의 핵심은 이 정도다.
{
  "permissions": {
    "allow": [
      "Bash(ssh prod tail:*)",
      "Bash(ssh prod grep:*)",
      "Bash(ssh prod journalctl:*)"
    ],
    "deny": [
      "Bash(ssh prod rm:*)",
      "Bash(ssh prod sudo:*)"
    ]
  }
}
다음 단계: 에러를 먼저 발견하는 일까지 넘기기
지금 구조에서도 에러를 처음 발견하는 건 여전히 사람이다. 다음 단계는 Sentry다. CI4에 sentry/sentry SDK를 붙이면 에러가 스택트레이스와 요청 정보와 함께 자동으로 쌓인다. 여기에 Sentry MCP 서버를 Claude Code에 연결하면 "어제 이후 새로 생긴 에러 분석해줘" 한 마디로 이슈 조회부터 원인 분석까지 이어진다.
맺으며
AI 코딩 도구를 쓰면서도 정작 사람이 AI와 서버 사이에서 텍스트를 나르고 있다면, 그 구간이 병목이다. 읽기 전용 권한 하나로 그 병목이 사라진다. 운영 서버는 더 안전해지고, 나는 디버깅 루프에서 빠져 결정만 하면 된다. 1인 개발자에게 이만큼 효과가 큰 설정은 흔치 않다.
댓글 1
이젠 "무슨 사이트에서 메일 발송을 했다는데 사용자에게 안왔다고 해. 확인해줘"라고 클로드코드에게 이야기하면 알아서 체크하고 해결하거나 솔루션을 내놓는다.
AI이전 시대에선 자주 반복되는 것은 함수, 라이브러리로 만들었다면 지금 시대에선 스킬로 해결한다.