Puppet Server 치명적 RCE(CVE-2026-115731), 지금 당장 해야 할 임시조치
시리즈 PHP 취약점 대응 현재 위치 8 / 8
- [긴급] PHP RCE(CVE-2026-109618/109619) & CI4 업로드 취약점 대응 가이드
- PHP CVE-2026-115560 정리 — 패치 없는 세 번째 RCE, 하지만 한 줄로 막힌다
- AI가 찾아낸 14년 묵은 PHP2Shell 취약점과 대응 방법
- Ubuntu에서 php -v만으로는 보안 패치를 확인할 수 없는 이유
- 법적 위험을 피하는 취약점 스캔, 로컬 CLI 설계
- 문의 폼 봇 방어 5겹 스택, 실제로 뚫린 순서대로
- 구글봇 화이트리스트에 GCP 대역을 넣었다가 발생한 보안 이슈와 교훈
- Puppet Server 치명적 RCE(CVE-2026-115731), 지금 당장 해야 할 임시조치
시리즈 AI 시대 보안 점검 현재 위치 13 / 13
- "깃헙에 시크릿이 노출됐습니다" 메일을 받았다 — 진짜 위험은 따로 있었다
- 사진 동선 앱에서 남의 사진이 보였다 — 위치 데이터를 다룰 때 놓치기 쉬운 것
- 멀티테넌트 API에서 company_id를 요청이 아니라 JWT에서 뽑는 이유 — AI 보안 리뷰로 재처리 API 뜯어보기
- iframe 하나로 격리하는 웹 채팅 위젯 설계
- AI가 만든 실제 실수 4가지 패턴과 교훈
- 스캐너 IP 자동 차단: 404 3회 일배치와 즉시 차단, 오차단 방어까지
- 리뷰 스팸을 AI로 감시할 때의 운영 규칙: 자동 삭제보다 검토 큐가 먼저인 이유
- 문의 폼 봇 방어 5겹 스택, 실제로 뚫린 순서대로
- Claude Vision으로 영수증·세금계산서 자동 장부 입력 구현
- 어르신들께 AI 목소리 사기를 어떻게 설명할까
- 구글봇 화이트리스트에 GCP 대역을 넣었다가 발생한 보안 이슈와 교훈
- 3일간 75커밋으로 완성한 AI 면접 플랫폼 AISensus 개발기
- Puppet Server 치명적 RCE(CVE-2026-115731), 지금 당장 해야 할 임시조치
요약: Puppet Server에 CVSS 9.9짜리 역직렬화 RCE(CVE-2026-115731)가 터졌다. CA 서명 인증서만 있으면(오토사인 환경이면 공격자도 쉽게 발급받음) 조작된 리포트를 PUT으로 보내 서비스 계정 권한으로 임의 코드 실행이 가능하다. CISA KEV에 이미 등재돼 실제 공격이 확인됐고 처리 기한은 2026-12-01이다. 패치 버전이 아직 플랫폼별로 따로 올라오는 중이라, 우분투는 지금 바로 업데이트 가능하지만 macOS Homebrew는 아직이라 임시조치부터 깔아야 한다. 서버에 Puppet 이 없다면 영향이 없다. 당장 업데이트 안해도 된다.
뭐가 문제냐
NVD/CISA 데이터 기준 핵심만 정리.
- CVE: CVE-2026-115731
- CVSS 3.1: 9.9 (CRITICAL) —
AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H - CWE: CWE-502(신뢰 안 된 데이터 역직렬화), CWE-94(코드 인젝션)
- 영향 범위: Puppet 8.0.0 ~ 8.22.1, 9.0.0 ~ 9.1.2 / Puppet Enterprise 2023.8.0 ~ 2023.8.12, 2025.0.0 ~ 2025.12.0, 2026.0.0
- 공개일: 2026-11-04
- CISA KEV 등재: 2026-11-17, 조치 기한 2026-12-01
- 공개 PoC: GitHub에 1건(
foxcornlab/puppet-enterprise-scanner) 존재 - EPSS: 0.7%(상위 46.4%) — 점수 자체는 낮아 보이지만 KEV 등재 = 실제 공격 확인된 건이라 체감 위험은 그보다 높다
원인 — 왜 CA 서명 인증서만 있으면 뚫리나
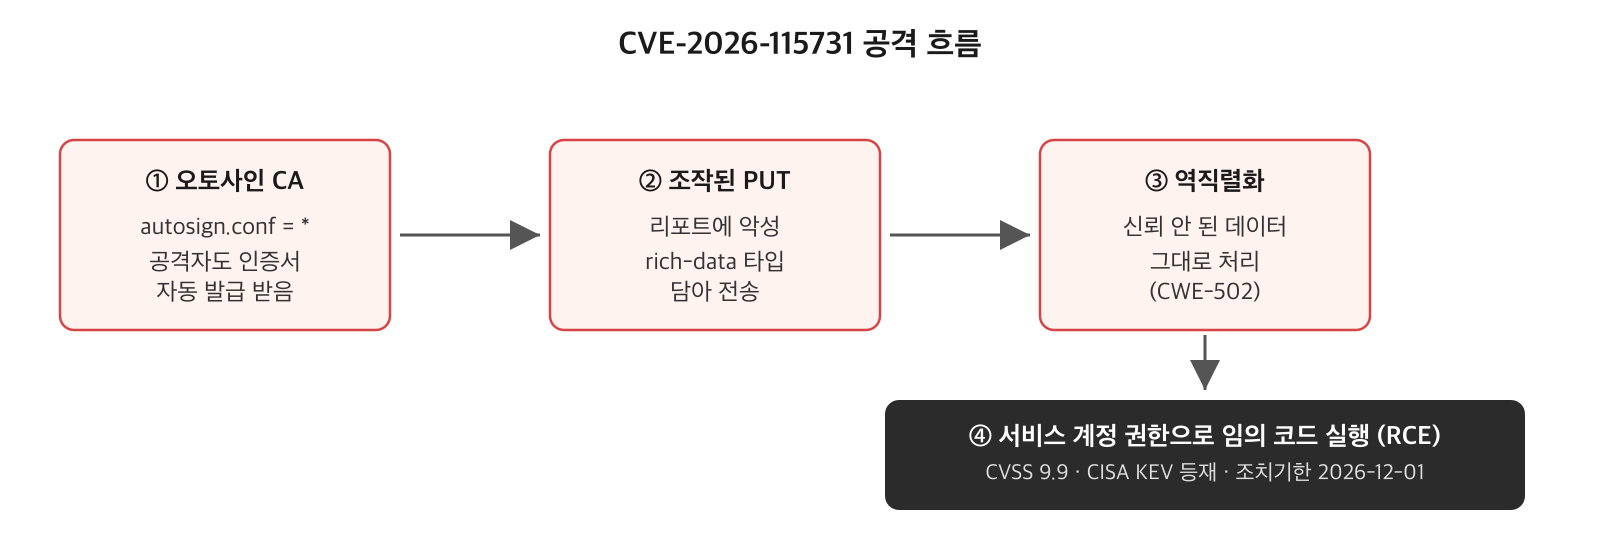
Puppet Server의 리포트 처리 코드가 신뢰 안 된 데이터를 역직렬화하는 구조라서 생긴 문제다.
- Puppet agent는 PuppetServer에 리포트를 PUT으로 올린다.
- 공격자가 CA 서명된 agent 인증서를 들고 있으면, 이 PUT 요청에 조작된 rich-data 타입을 담아 보낼 수 있다.
- 서버가 이걸 역직렬화하는 과정에서 임의 코드가 Puppet Server 서비스 계정 권한으로 실행된다.
여기서 진짜 위험 포인트는 "CA 서명 인증서가 필요하다"는 전제 자체가 약하다는 것. CA가 오토사인(autosign) 설정이면 인증 없이 들어온 요청도 자동으로 서명해주기 때문에, 네트워크에 접근 가능한 공격자가 사실상 인증 없이 인증서를 발급받고 바로 익스플로잇 조건을 채울 수 있다. AC:L(낮은 공격 복잡도), PR:L(낮은 권한 요구)로 찍힌 이유가 여기 있다.
임시조치 — 패치 전에 바로 할 수 있는 것
패치가 전 플랫폼에 한 번에 안 올라오는 상황이라, 업데이트와 별개로 먼저 깔아둘 것들이다.
- 오토사인 비활성화/제한.
autosign.conf에*와일드카드 쓰고 있으면 지금 당장 빼라. 알려진 호스트 FQDN만 화이트리스트로 등록하거나, 수동 사인(puppet cert sign)으로 전환. - 발급된 인증서 전수 점검. 모르는 호스트명으로 서명된 인증서가 있으면
puppetserver ca revoke로 즉시 폐기. - Puppet Server 포트(8140) 네트워크 접근 제한. 방화벽/보안그룹에서 agent 역할을 하는 호스트 IP만 허용하고, 외부·불특정 구간에서 들어오는 접근은 막는다.
- 리포트 처리 모니터링. Puppet Server 로그에서 비정상적인 PUT 요청, 알 수 없는 certname의 리포트 제출 흔적을 확인.
- 패치 가능한 버전부터 즉시 업데이트. 아래 플랫폼별 현황 참고.
플랫폼별 업데이트 현황 — 우분투는 되는데 macOS Homebrew는 아직
같은 CVE라도 배포 경로마다 패치 반영 속도가 다르다.
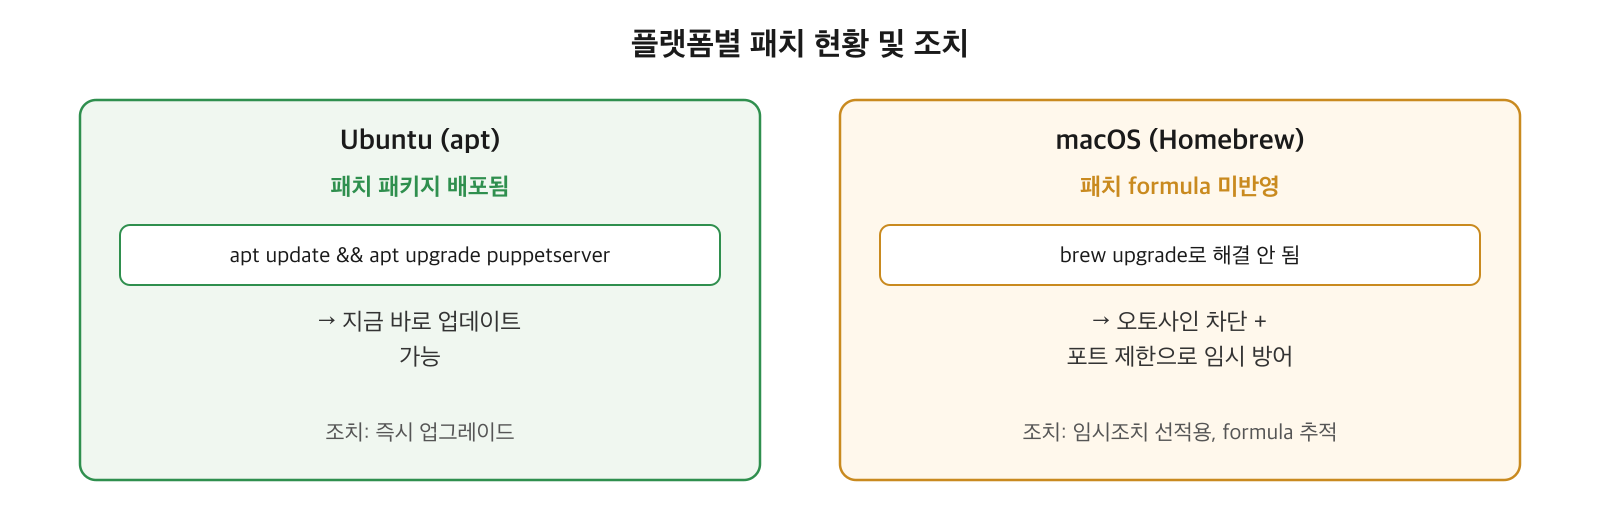
- Ubuntu(apt): 패치된 패키지가 올라와 있어
apt update && apt upgrade puppetserver(또는 해당 패키지명)로 지금 바로 업데이트 가능. - macOS(Homebrew): 아직 패치 반영된 formula가 안 올라온 상태.
brew upgrade로 당장 해결 안 되니, 패치가 올라오기 전까지는 위 임시조치(오토사인 차단 + 포트 제한 + 인증서 점검)로 버텨야 한다.
TODO: Homebrew formula 패치 반영 시점은 release-please나 puppetlabs 공식 changelog로 재확인 필요. 이 글 쓰는 시점(2026-11-20) 기준 미반영.
고정된 패치 최소 버전은 다음과 같다(배포 경로와 무관하게 공통):
- Puppet 8.22.2 이상
- Puppet 9.1.3 이상
- Puppet Enterprise 2023.8.13 이상
- Puppet Enterprise 2025.12.1 이상
- Puppet Enterprise 2026.0.0은 벤더 어드바이저리에서 패치 버전 확인 필요(현재 페이지에 명시된 고정 버전 없음)
정리
CVSS 9.9 + KEV 등재 + 공개 PoC면 "나중에 패치하지" 할 레벨이 아니다. 패치가 플랫폼별로 시차 있게 올라오는 걸 감안하면, 업데이트가 가능한 환경(Ubuntu)은 지금 바로 올리고, 아직 안 되는 환경(macOS Homebrew)은 오토사인 차단·포트 제한·인증서 점검 세 가지부터 먼저 걸어두는 게 맞는 순서다. 조치 기한(2026-12-01)까지 미루지 말 것.
댓글 0
아직 댓글이 없습니다. 첫 댓글을 남겨 보세요.